Was sich geändert hat
Souveränität ist ein benanntes Zuschlagskriterium. § 58 Abs. 2 VgV listet die qualitativen Merkmale auf, nach denen das wirtschaftlichste Angebot ermittelt wird – Qualität, Personal, Kundendienst. Seit Juli steht dort eine vierte Nummer: „Aspekte der digitalen Souveränität". Die Gesetzesbegründung wird dabei ungewöhnlich deutlich: Solche Aspekte, etwa die Nutzung interoperabler und offener IT-Systeme, könnten „relevante und entscheidende Qualitätsmerkmale" darstellen.
Entscheidend ist das Wort „entscheidend". Ein Zuschlagskriterium wird gewichtet, und die Gewichtung ist offenzulegen. Souveränität konkurriert damit auf Augenhöhe mit dem Preis.
Souveränität lässt sich vertraglich absichern. Das GWB erlaubt es Auftraggebern nun ausdrücklich, Belange der digitalen Souveränität zur besonderen Bedingung der Auftragsausführung zu machen. Damit entscheidet Souveränität nicht nur über das „Ob" des Zuschlags, sondern auch über das „Wie" der Leistungserbringung – durchsetzbar über Vertragsstrafen und Kündigungsoptionen. Was im Angebot versprochen wurde, bleibt über die gesamte Laufzeit einforderbar.
In Ausnahmefällen kann das Vergaberecht ganz zurücktreten. Betrifft eine Leistung Aspekte der Cybersicherheit oder digitalen Souveränität und ist zugleich ein besonders hohes Maß an Vertraulichkeit, Datenverfügbarkeit oder Integrität erforderlich, können wesentliche Sicherheitsinteressen berührt sein – mit der möglichen Folge, dass das Kartellvergaberecht nicht anwendbar ist. Ein Automatismus ist das nicht; die Gesetzesbegründung verlangt für jeden Einzelfall eine Prüfung und Begründung. Bemerkenswert bleibt die Systematik: Der Gesetzgeber stellt digitale Souveränität damit auf eine Stufe mit sicherheitsindustriellen Schlüsseltechnologien und Verschlüsselung.
Die eigentliche Arbeit: Souveränität messbar machen
Damit ist das rechtliche „Ob" geklärt. Offen bleibt das praktische „Wie". Die Vergaberechtskanzlei Redeker Sellner Dahs benennt in ihrem Newsletter zur Reform genau die zwei Hürden, die jetzt vor den Vergabestellen liegen: Souveränitätsaspekte vergaberechtskonform auszuformulieren – und sie anschließend tatsächlich zu messen und zu bewerten.
Für beides existieren seit Kurzem belastbare Vorlagen.
Das Cloud Sovereignty Framework der EU-Kommission definiert acht Souveränitätsziele – von strategischer und rechtlicher Souveränität über Daten- und KI-Hoheit bis zu Lieferkettentransparenz und technologischer Offenheit. Jedes Ziel wird auf einer Skala von 0 bis 4 bewertet und zu einem gewichteten Sovereignty Score verdichtet. Das Framework wirkt zweistufig: als Mindestanforderung über die Assurance Levels und als Zuschlagskriterium über den Score. Perspektivisch kann es auch mitgliedstaatlichen Auftraggebern als Standard-Baukasten für Leistungsbeschreibung und Wertungsmatrix dienen.
Die C3A-Kriterien des BSI übersetzen diesen Ansatz in die deutsche Praxis. Sie orientieren sich am EU-Framework, greifen dessen Faktoren in überprüfbaren Kriterien auf und setzen voraus, dass ein Anbieter die C5-Kriterien erfüllt. Der Katalog ist risikobasiert aufgebaut und bietet Auswahloptionen, etwa zur Lokalisierung: Standort der Rechenzentren, Herkunft des Betriebspersonals. Je nach Kritikalität entscheiden Sie, ob Sie Deutschland oder die EU fordern. Anbieter können die Einhaltung per Audit nachweisen – ein Leitfaden dafür ist angekündigt und soll sich an den etablierten C5-Testierungsprozessen orientieren.
Woran Sie einen souveränen Anbieter tatsächlich erkennen
Zwischen Marketingversprechen und belastbarer Souveränität liegen in der Praxis vier Fragen:
Läuft dieselbe Software in jeder Betriebsumgebung? Souveränität zeigt sich nicht im Rechenzentrumsstandort, sondern in der Wechselfähigkeit. Nur wenn eine Lösung on-premises, in der Private Cloud und bei etablierten Hyperscalern mit identischer Codebasis und identischem Funktionsumfang läuft, bleibt ein Wechsel realistisch – statt theoretisch.
Wer kann auf die Daten zugreifen – und unter welcher Jurisdiktion? Die öffentliche Diskussion dreht sich häufig um Speicherorte. Entscheidend ist, wer unter welchen Bedingungen Zugriff hat. Zugriff bedeutet Verfügungsmacht.
Gibt es Nachweise statt Selbstauskünfte? Zertifizierungen wie ISO 27001, C5-Testate oder künftig C3A-Konformität sind prüfbar. Erklärungen zur „souveränen Cloud" sind es nicht.
Sind Abhängigkeiten sichtbar? Lock-in wird meist erst dann sichtbar, wenn man es verlassen will – wenn Lizenzmodelle sich ändern, Preise steigen und Verhandlungen ins Leere laufen. Fordern Sie deshalb Transparenz über Unterauftragnehmer, eingesetzte Fremdkomponenten und Exit-Pfade bereits im Verfahren ein.
Beta Systems: Was das in der Praxis heißt
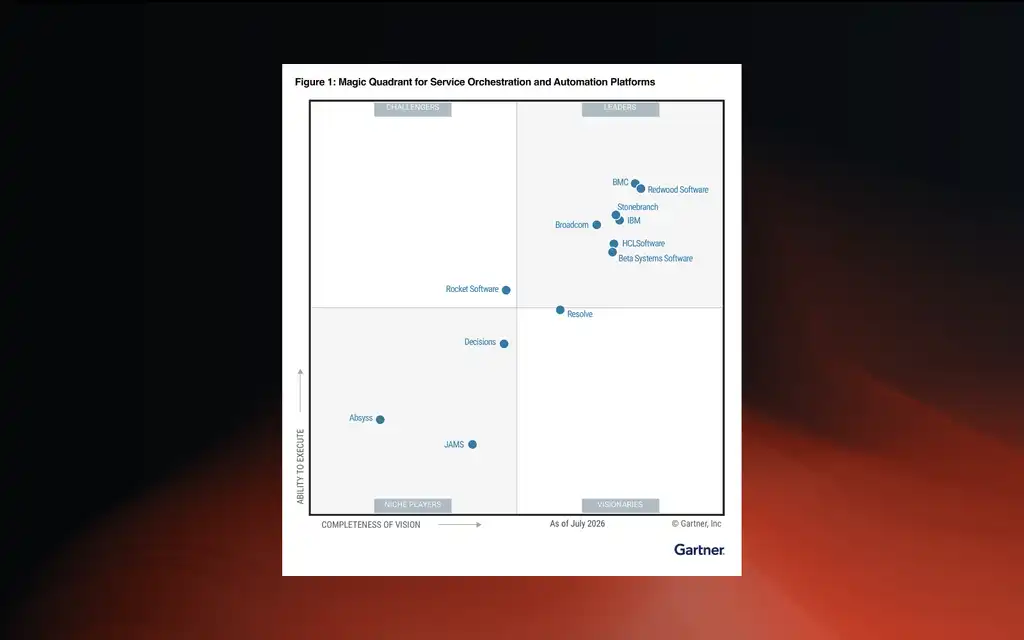
Beta Systems entwickelt seit über vier Jahrzehnten Software für unternehmenskritische IT-Automatisierung und die Orchestrierung hybrider Infrastrukturen – als unabhängiger Hersteller mit Sitz in Berlin und Entwicklung in Deutschland und Europa. Für Behörden, Rechenzentren und kommunale IT-Dienstleister bedeutet das im Alltag:
Betriebsmodell nach Ihrer Entscheidung, nicht nach unserer. Unsere Lösungen laufen on-premises, in der Private Cloud oder bei Hyperscalern – mit einheitlicher Codebasis und identischem Funktionsumfang. Die Infrastrukturentscheidung bleibt reversibel. Genau das ist der Unterschied zwischen einem Angebot, das Souveränitätskriterien erfüllt, und einem, das sie nur adressiert.
Nachweisbarkeit statt Zusicherung. Mit Zertifizierungen nach ISO 27001 und ISO 9001 ist Beta Systems auf die Nachweisführung eingerichtet, die Vergabestellen künftig einfordern – keine Backdoors, keine Kill Switches, klare Zugriffsmodelle, hohe Auditierbarkeit.
Heterogene Landschaften beherrschbar machen. ANOW!® Automate orchestriert Prozesse über Mainframe-, On-Premises- und Cloud-Umgebungen hinweg – ohne Sie an eine einzelne Plattform zu binden. Gerade in gewachsenen Verwaltungslandschaften ist das die Voraussetzung dafür, einzelne Komponenten austauschen zu können, ohne den Betrieb zu gefährden.
Verarbeitungsprozesse nachvollziehbar halten. Die Gesetzesbegründung nennt die Nachvollziehbarkeit und Kontrolle von Datenverarbeitungsvorgängen ausdrücklich als Souveränitätsaspekt. Genau dort setzt durchgängige Automatisierung an: Wer jeden Verarbeitungsschritt zentral steuert, protokolliert und auswerten kann, bleibt gegenüber Aufsicht und Rechnungshof auskunftsfähig – und erkennt Abhängigkeiten, bevor sie zum Problem werden.
Digitale Souveränität ist für uns kein neues Schlagwort, sondern Produktrealität: Software „Made in Europe", ohne verdeckte Abhängigkeiten – damit Sie handlungsfähig bleiben.
Fazit
Die Reform beendet einen Zustand, in dem der niedrigste Preis strukturell gegen Unabhängigkeit gewann. Digitale Souveränität ist kein Abwägungsrisiko mehr, sondern ein rechtssicher einsetzbares Qualitätsmerkmal.
Entscheidend ist jetzt die Anwendung. Ein Kriterium, das nicht gewichtet wird, existiert im Verfahren nicht.
Sind Sie auf der Suche nach einem Anbieter für digitale Souveränität für Ihr nächstes Projekt?
Sprechen Sie mit uns über die technische Seite: welche Nachweise, Zertifizierungen und Architekturmerkmale unsere Lösungen mitbringen und wie sie sich in Ihre Anforderungen einfügen.
Hinweis: Dieser Beitrag dient der allgemeinen Information und gibt den Stand zum Zeitpunkt der Veröffentlichung wieder. Er stellt keine Rechtsberatung dar und ersetzt keine Prüfung des Einzelfalls. Für Richtigkeit, Vollständigkeit und Aktualität übernehmen wir keine Gewähr.